node.js做加密数字货币后端,落地时真正要注意的事
作者: admin
· 2026-10-25 · imtoken官网下载
· 阅读 514
node.js做加密数字货币后端node.js做加密数字货币后端,落地时真正要注意的事,落地时真正要注意的事
在数字货币钱包和交易后端里做Node.js开发,核心就三件事——加密算对、密钥管好、交易链路跑通。带过两三个小团队踩过不少坑,有些真的会咬人。
加密库别贪多。大多数团队上来装一整箱crypto全家桶,实际用到的高概率就是secp256k1签名和keccak256摘要。node-forge处理TLS握手够用,但ECDSA签名直接走原生crypto模块的ECDSA实现node.js加密数字货币开发,别自己拼椭圆曲线参数,一个基点写错整个钱包就废了。
私钥落地是第一个死磕的问题。内存里用Buffer存、用完立刻zero-fill,别拿字符串拼。落盘走AES-256-GCM加密,密钥材料交给KMS或环境变量注入,绝不能写进配置文件随代码进git仓库。我见过团队把mnemonic短语硬编码在.env里推到公共分支,三天就被爬走了。
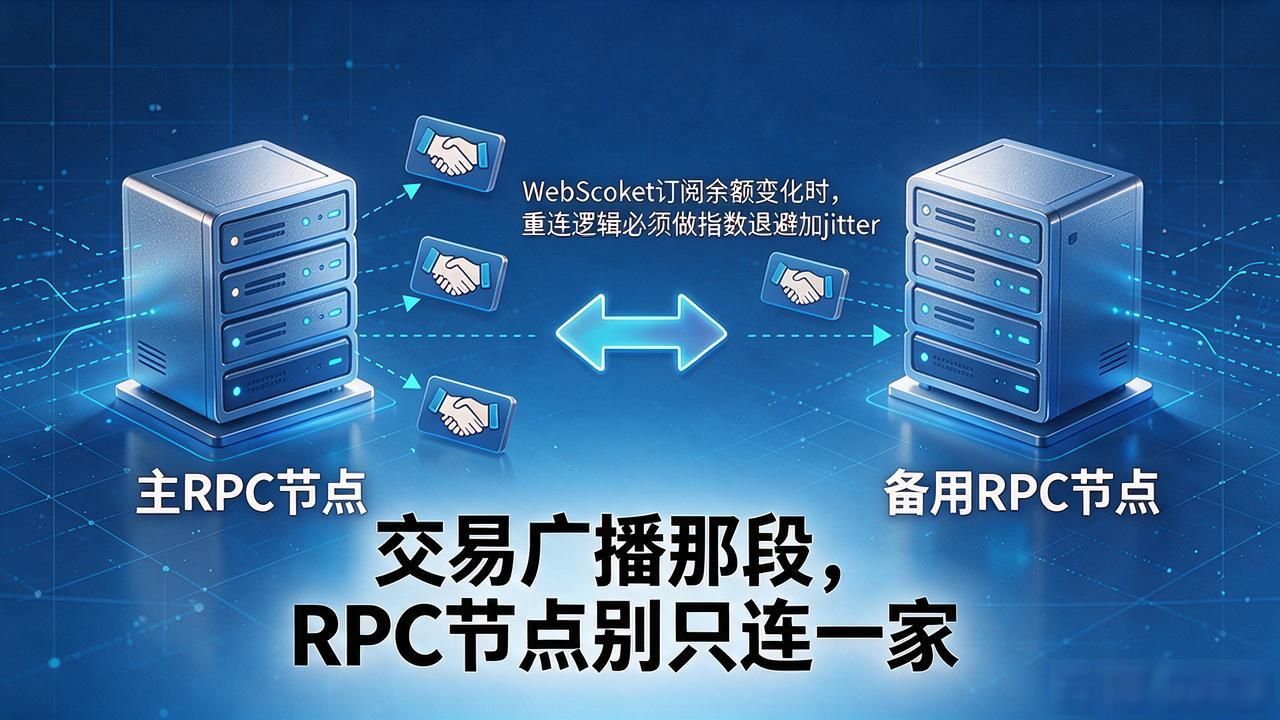
交易广播那段,RPC节点别只连一家。主节点挂了要能秒切备用,否则用户看到的就是"交易卡死"。WebSocket订阅余额变化时,重连逻辑必须做指数退避加jitter,不然一断线几百个客户端同时打回来,自家服务器先崩。
上线前把签名验签链路跑fuzz测试,随机私钥生成几百组交易喂给验证端,确认没有边界溢出。大数运算密集的加密操作扔进worker_threads,主线程留给HTTP响应,否则高并发时延迟直接翻倍。
项目做到后面你会发现,加密模块本身不复杂,真正吃时间的是跟合规审计打交道、跟用户解释"助记词输错一次就找不回来"。
标签:
node.js加密数字货币开发